應(yīng)對(duì)流氓軟件注冊(cè)Windows服務(wù)的完整指南
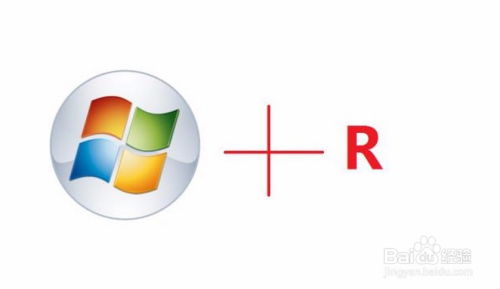
了解問題:流氓軟件如何利用Windows服務(wù)\n流氓軟件通過注冊(cè)為Windows服務(wù),可以常駐后臺(tái)、自動(dòng)啟動(dòng),并隱藏自身,增加清除難度。服務(wù)通常在系統(tǒng)啟動(dòng)時(shí)運(yùn)行,具有較高的權(quán)限,這使得它們難以被常規(guī)殺毒軟件捕獲。惡意軟件服務(wù)的特點(diǎn)包括不易被任務(wù)管理器移除、運(yùn)行時(shí)用戶不易感知,且文件名常偽裝為微軟服務(wù)名或其他常見應(yīng)用名稱。\n\n### 檢測(cè)可疑服務(wù)的步驟\n1. 使用服務(wù)管理器檢查:運(yùn)行services.msc,瀏覽服務(wù)列表,重點(diǎn)查看是否有以英文流氓軟件原文件、亂碼或企業(yè)偽裝特征顯示的服務(wù)。核對(duì)是否有已知的正常服務(wù)模式,或者是否存在啟動(dòng)行為異常的程序源描述并非正牌軟件的制造者——若是可疑出現(xiàn)的迅官網(wǎng)建議卻不同于經(jīng)正常廠商重新完成這一路本質(zhì)?又或留意內(nèi)部名稱常類似常見字母包裝型系統(tǒng)應(yīng)用程序名字后被暴體區(qū)分?標(biāo)記非英譯者標(biāo)準(zhǔn)的非常規(guī)出現(xiàn)者也多數(shù)屬于可疑。例如
如若轉(zhuǎn)載,請(qǐng)注明出處:http://www.myotc.cn/product/17.html
更新時(shí)間:2026-09-11 07:57:25